Bricksforge: взлом WordPress шёл до публикации дыры
8 октября 2026 года Patchstack раскрыл критическую уязвимость в плагине Bricksforge для WordPress, CVE-2026-85097, оценка 10.0 из 10. Первые атаки зафиксированы 7 октября, за сутки до публикации. Для владельца сайта это значит: обновляться надо в день выхода исправления, а не на следующей неделе.
Источник: Patchstack
Что случилось
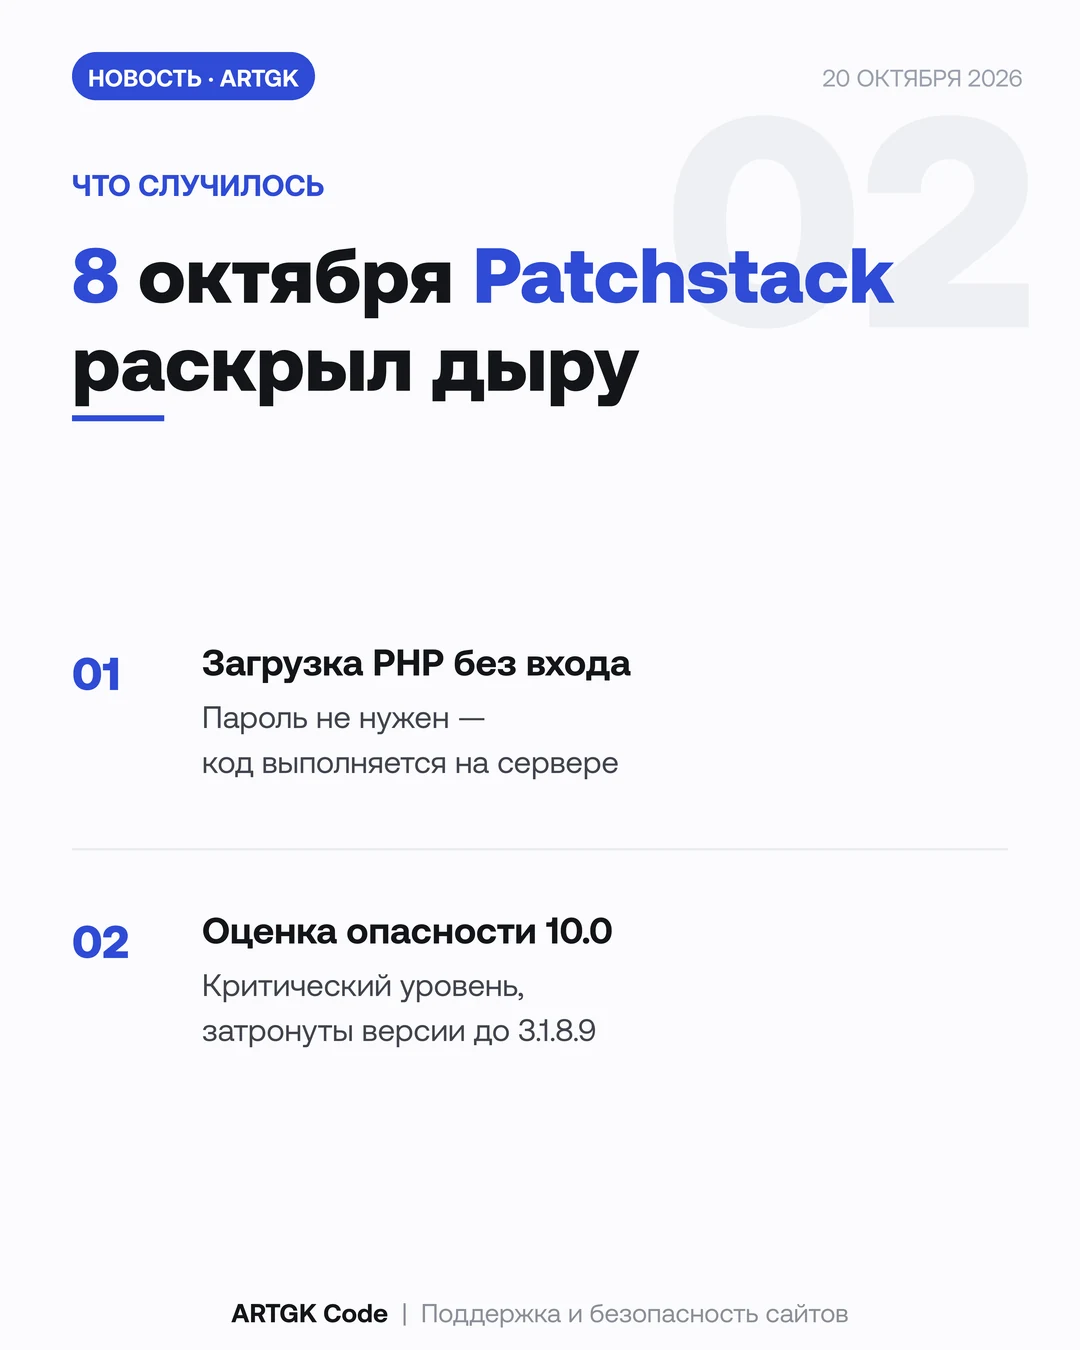
8 октября 2026 года компания Patchstack опубликовала описание критической уязвимости в плагине Bricksforge для WordPress. Номер — CVE-2026-85097, оценка опасности по шкале CVSS — 10.0 из 10. Затронуты версии 3.1.8.9 и ниже, исправление вышло в версии 3.1.8.10.
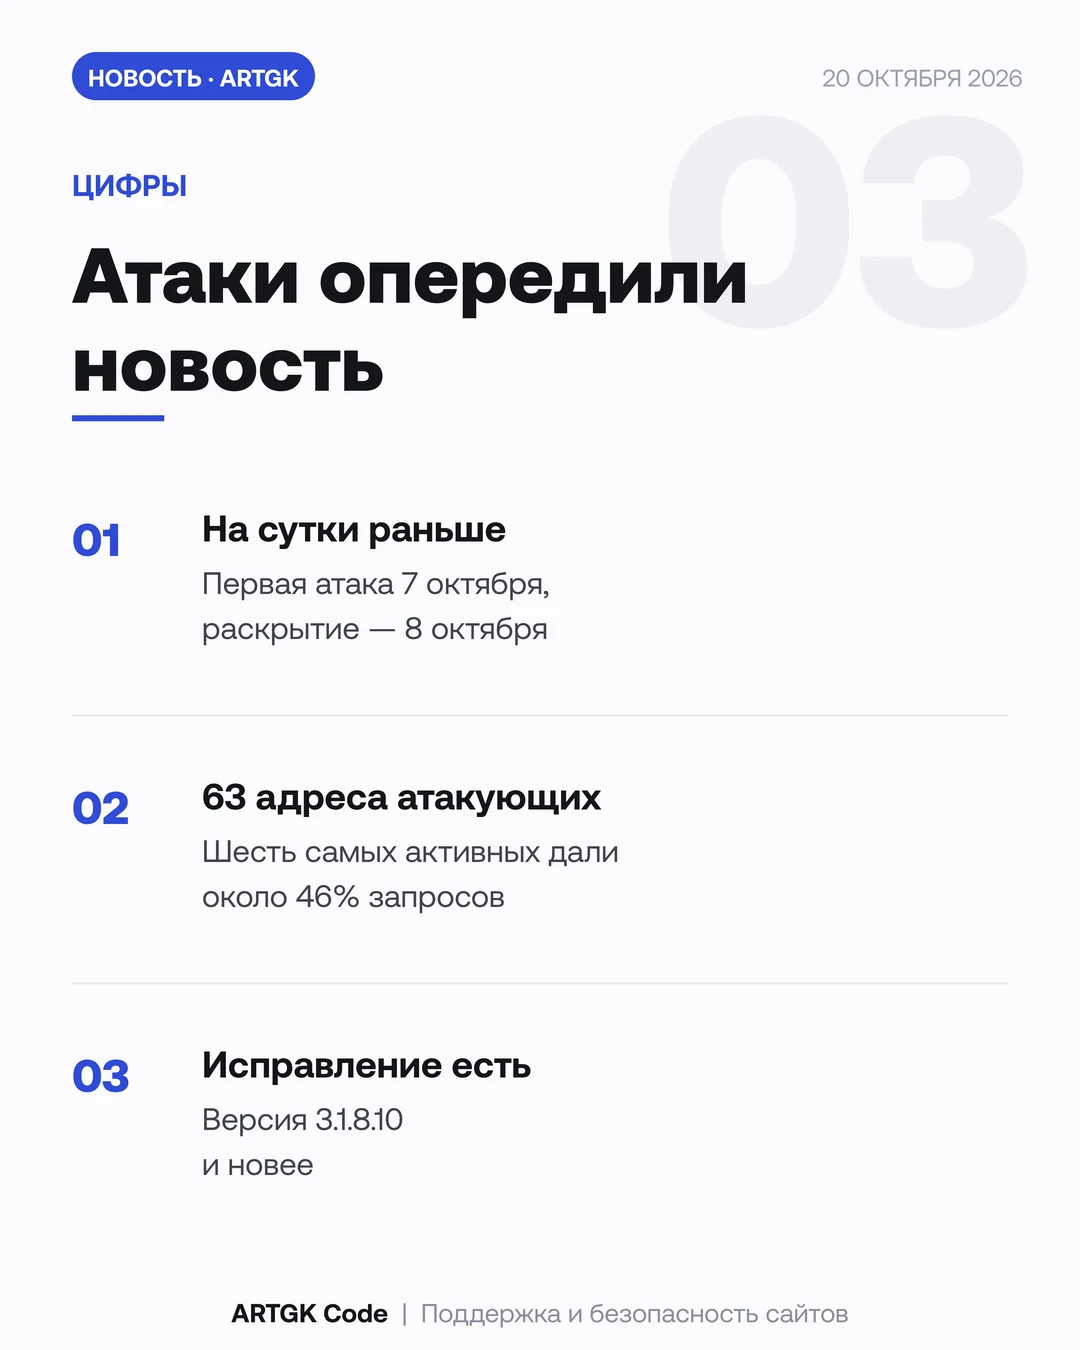
Главное в этой истории не сама дыра, а порядок событий. Первые попытки взлома Patchstack зафиксировал 7 октября в 21:47 по UTC. Это на сутки раньше, чем уязвимость стала публичной. Владельцы сайтов узнали о проблеме уже после того, как по ним начали стрелять.
Что известно о самой уязвимости
Из описания в базе CVE: плагин плохо проверяет поле с адресом файла, которое приходит вместе с формой. Через него злоумышленник без входа в админку загружает файл, а потом заставляет сайт сохранить его с расширением .php. Файл при этом проходит проверку типа, поэтому сайт принимает его за безобидный.
Дальше всё просто. PHP-файл лежит на сервере, злоумышленник открывает его по ссылке, и код выполняется. Практически это означает полный контроль над сайтом: можно подменить страницы, поставить скрытые ссылки, украсть заявки и пароли.
Атакующему не нужны ни логин, ни пароль. Достаточно, чтобы плагин был установлен и активен.
Факты и цифры
- Дата публикации Patchstack: 8 октября 2026 года.
- Уязвимые версии: Bricksforge 3.1.8.9 и ниже. Исправленная: 3.1.8.10.
- CVSS: 10.0, критический уровень. В части баз встречается 9.8, поэтому смотрите на уровень «критический», а не на десятые.
- Первая атака в телеметрии Patchstack: 7 октября 2026, 21:47:17 UTC.
- Источников атак: 63 уникальных IP-адреса.
- Шесть самых активных адресов дали около 46% всех запросов.
- Один кластер из 44 адресов отправил 56 запросов. Ещё три адреса перебирали 25 вариантов расширений PHP-файлов.
По данным CybelAngel, которые опираются на ту же телеметрию, за первые 48 часов набралось 63 адреса, а в загруженных файлах встречались имена вида login_admin_*.php. Это вторичный источник, поэтому имя файла считайте подсказкой для поиска, а не полным списком признаков.
Сколько сайтов использует плагин, в материале Patchstack не сказано. Мы не знаем и не берёмся оценивать.
Что это значит для бизнеса
Первое: окно между «дыра найдена» и «дыра используется» может быть отрицательным. Автоматические сканеры работают быстрее, чем подрядчик читает рассылки. Если плагин обновили через неделю, сайт мог быть взломан на пятый день.
Второе: взлом через плагин не зависит от того, насколько хорош ваш хостинг или пароль админа. Слабое звено — расширение, которое поставили полтора года назад «на один проект» и забыли.
Третье: последствия бьют по деньгам. Сайт с вредоносным кодом попадает под фильтры поисковиков и браузеров, заявки из форм уходят чужому человеку, а клиенты видят предупреждение вместо вашей страницы.
Если ваш сайт на 1С-Битрикс или Аспро, именно этот плагин вас не касается: Bricksforge существует только для WordPress. Но логика та же самая. Любой модуль, форма загрузки файлов или сторонний компонент — такая же возможная дверь. Мы не нашли в источниках сообщений об этой уязвимости для Битрикса, и говорить обратное было бы выдумкой.
Как проверить и что сделать
Если на сайте стоит Bricksforge:
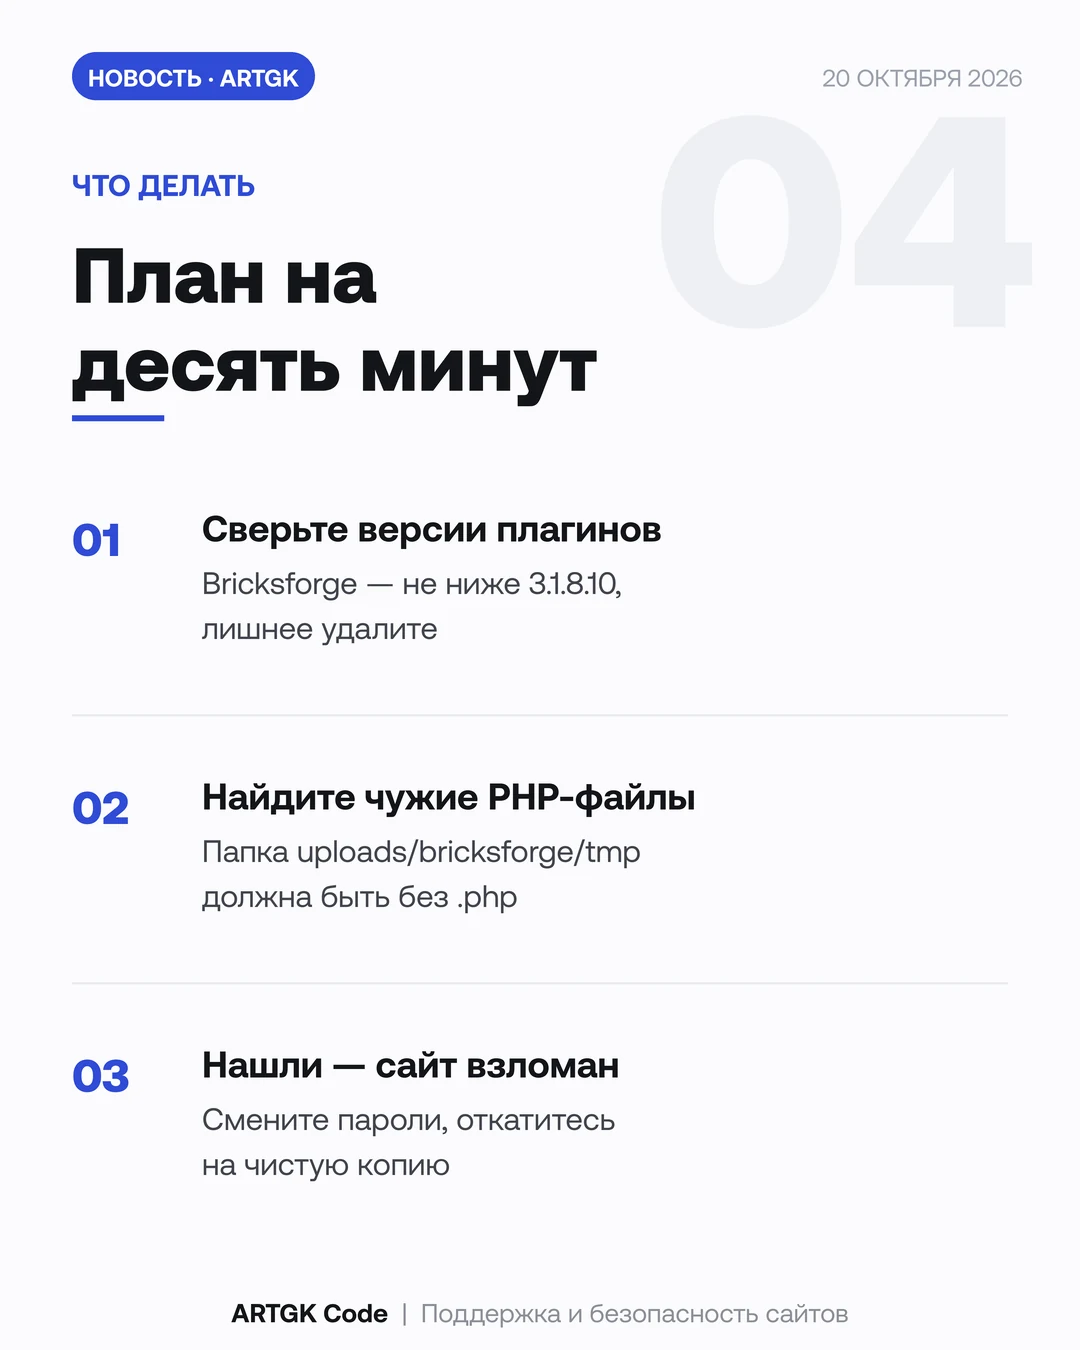
- Откройте список плагинов и посмотрите версию. Нужна 3.1.8.10 или новее.
- Обновите плагин сегодня, не дожидаясь планового окна.
- Проверьте папку /wp-content/uploads/bricksforge/tmp/ и соседние каталоги загрузок. PHP-файлов там быть не должно. Особенно подозрительны имена по шаблону login_admin_*.php.
- Посмотрите логи сервера за период с 7 октября. Patchstack называет признак: запросы к адресу /wp-json/bricksforge/v1/form_submit с параметром temporaryFileUploads.
- Если файлы нашлись, считайте сайт взломанным. Смените пароли администраторов и доступы к хостингу и базе, проверьте, что не появились новые пользователи, и восстановите чистую копию.
- Если обновиться сразу нельзя, Patchstack предлагает временное правило RapidMitigate на уровне трафика. Отключение плагина тоже закрывает дыру, пока вы разбираетесь.
Если Bricksforge нет, сделайте общее:
- Составьте список всех плагинов и модулей на сайте с версиями. Удалите те, которыми не пользуетесь: неактивный, но установленный плагин нередко остаётся уязвимым.
- Убедитесь, что автообновления действительно применились, а не только включены. Проверьте это руками.
- Держите свежую резервную копию отдельно от сервера, чтобы можно было откатиться.
- Договоритесь с исполнителем, кто и за сколько часов реагирует на критическую уязвимость. «Когда будет время» — не срок.
Коротко
- В плагине Bricksforge нашли критическую дыру: загрузка PHP-кода без входа на сайт.
- Атаки начались за сутки до публикации. Первые зафиксированы 7 октября, а раскрыли дыру 8-го.
- Исправление есть: версия 3.1.8.10 и новее.
- Не на WordPress, а на Битриксе? Этот плагин вас не касается, но проверьте свои модули и версии по тому же плану.
- Начните с одного: откройте список расширений на сайте и сверьте версии. Это десять минут.
Сделаем под ключ — заказ из кабинета по согласованной смете. 3 500 ₽/час
Посмотреть в маркетплейсе →