В ядре WordPress нашли критическую дыру: атаки уже идут
22 сентября 2026 года WordPress закрыл критическую уязвимость CVE-2026-87902 в ядре, которая живёт в коде с версии 4.7. Первые попытки атак пошли в тот же день, а CISA внесла её в каталог уязвимостей, которые уже используют в реальных взломах. Если у вас есть сайт на WordPress, версию нужно проверить сегодня.
Источник: Лаборатория Касперского
Что случилось
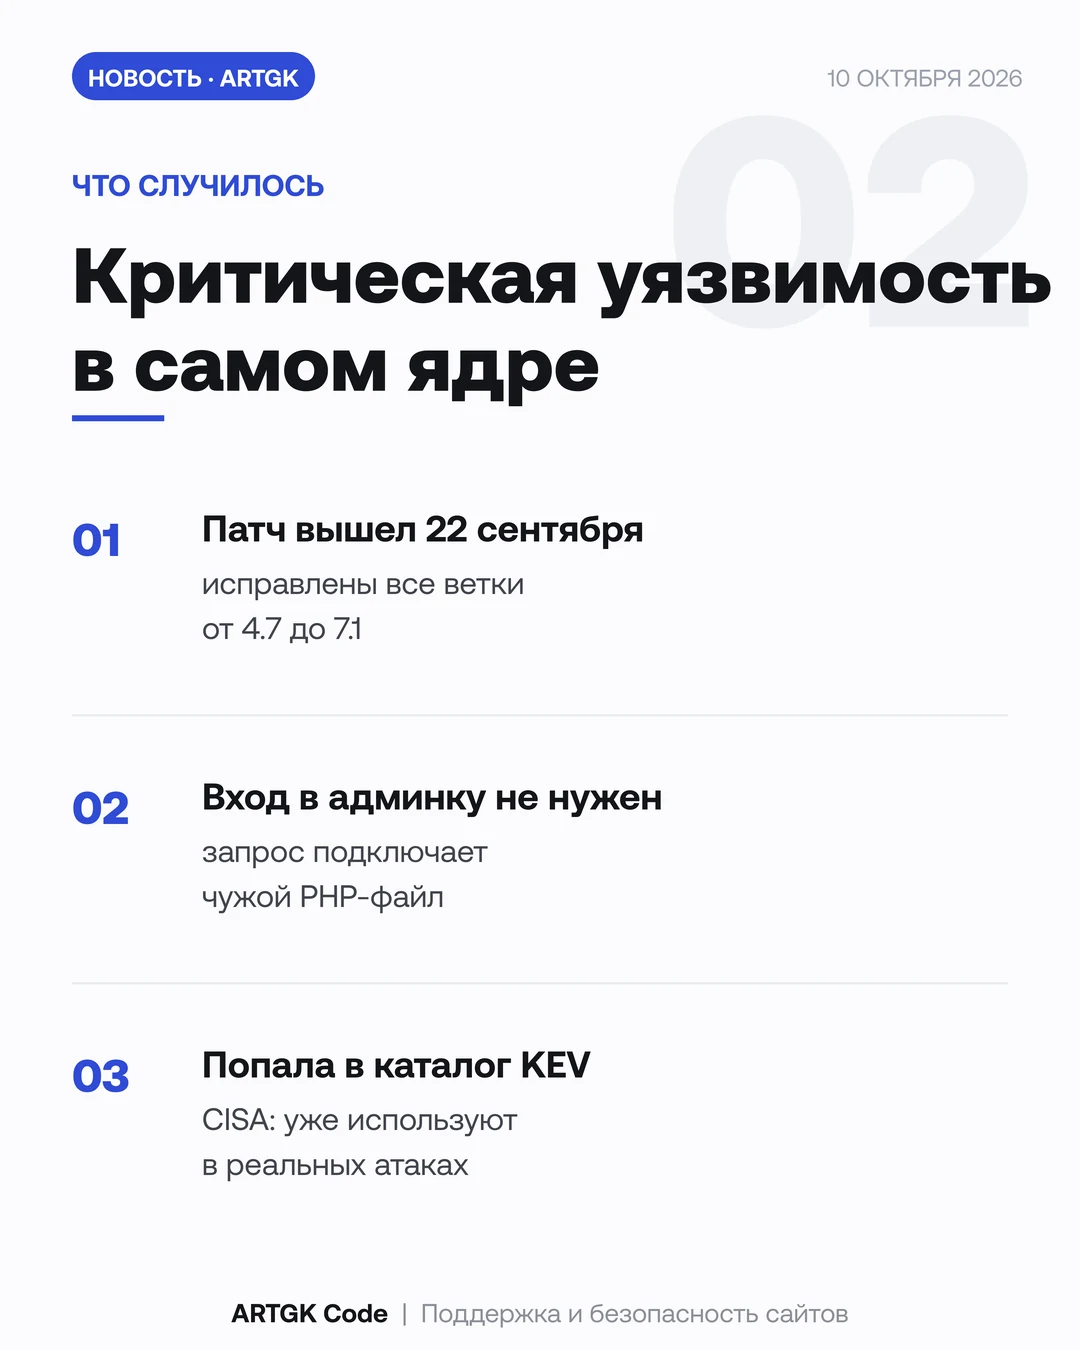
22 сентября 2026 года WordPress выпустил обновления безопасности для всех поддерживаемых веток. Они закрывают уязвимость CVE-2026-87902 в самом ядре: плагины и темы тут ни при чём. Ошибка живёт в функции get_page_template(), которая подбирает шаблон страницы. Через специально сформированный запрос злоумышленник может заставить сайт подключить произвольный PHP-файл с сервера. Входить в админку для этого не нужно.
Уязвимость сидит в коде с версии 4.7, то есть почти десять лет. Лаборатория Касперского написала о ней 25 сентября. В тот же день CISA, американское агентство кибербезопасности, добавила CVE в каталог KEV. В него попадают только уязвимости, которые уже используют в реальных атаках.
Факты и цифры
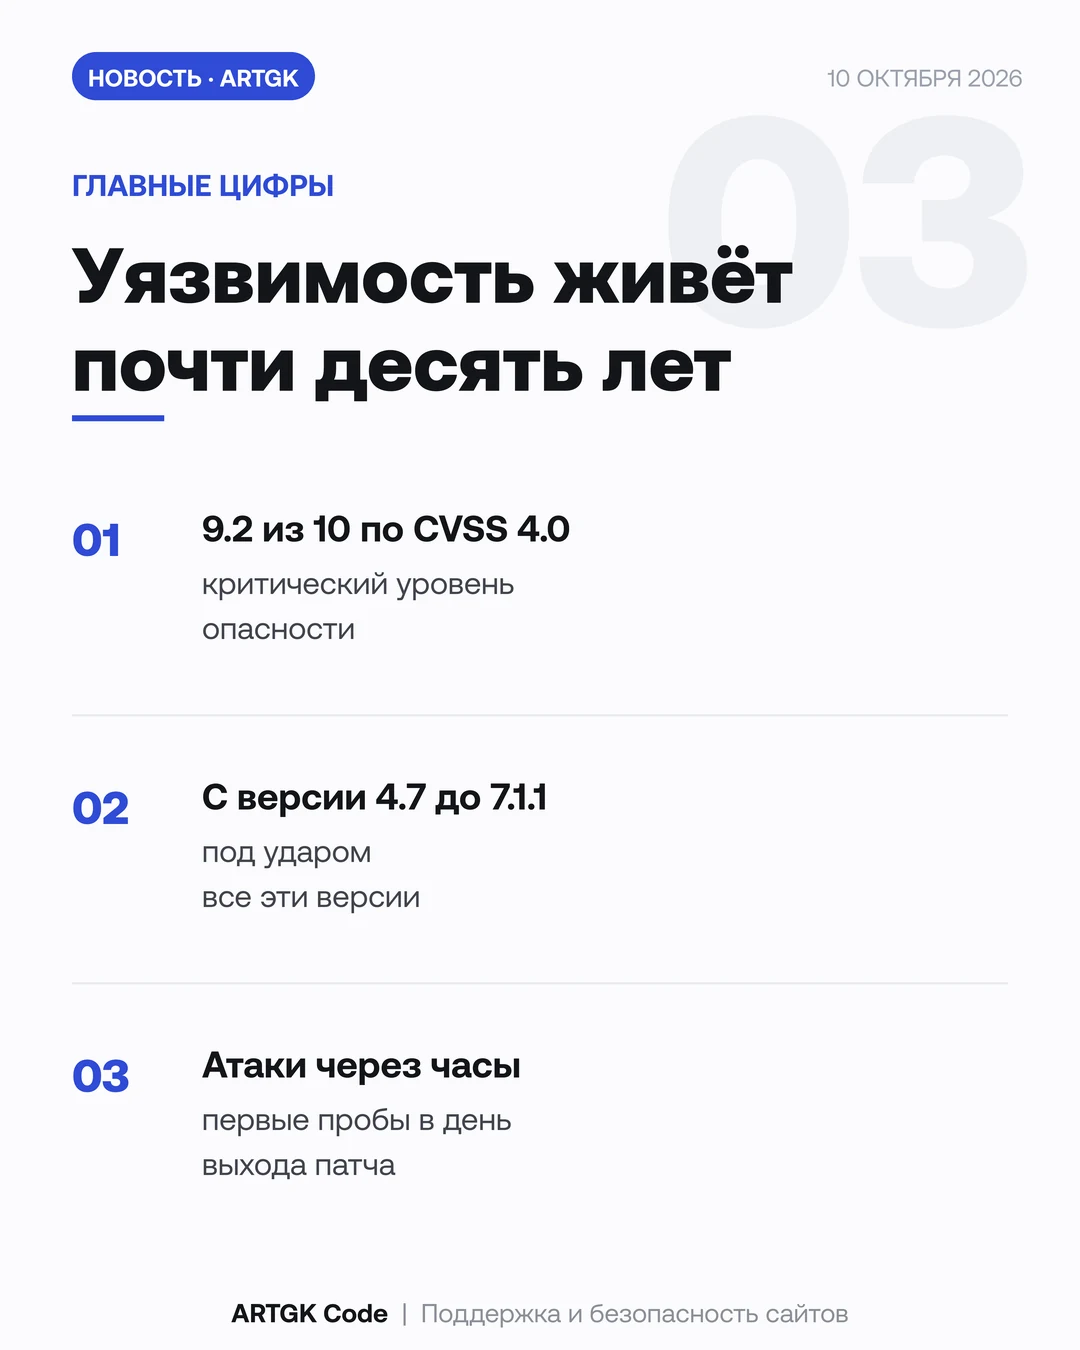
- Затронуты все версии с 4.7.0 по 7.1.1 включительно.
- Оценка по CVSS v4.0: 9.2 из 10, критический уровень. По CVSS v3.1 (оценка CISA): 8.1.
- Исправления вышли 22 сентября. Для ветки 7.1 это версия 7.1.2, для 7.0 — 7.0.6, для 6.9 — 6.9.9, для 6.8 — 6.8.10. Есть исправления и для старых веток вплоть до 4.7.37.
- По данным Patchstack, первые пробные запросы зафиксированы 22 сентября в 11:49 UTC, а первая попытка записать файл для атаки — в 15:34 UTC. Это через несколько часов после выхода патча.
- Касперский подтверждает: попытки атак начались в течение нескольких часов после публикации исправления.
Важная оговорка: не каждый сайт уязвим одинаково. Чтобы дело дошло до выполнения чужого кода, нужны условия. В активной теме должна быть папка верхнего уровня с названием на page- (например, page-templates). Нужный файл должен существовать на сервере и читаться веб-сервером. В показанной исследователями цепочке нужен ещё файл pearcmd.php и включённый параметр PHP register_argc_argv. Поэтому в оценке CVSS 4.0 есть пометка, что уязвимы не все установки. Но проверять это условие сами, а не надеяться на удачу, неразумно.
Что это значит для бизнеса
Если на WordPress работает корпоративный сайт, интернет-магазин на WooCommerce или лендинг от подрядчика, вы в зоне риска. Взломанный сайт обычно не падает сразу. Чаще на нём тихо появляются скрытые администраторы, чужие ссылки и тысячи мусорных страниц. Яндекс и Google такой сайт понижают, а браузер и антивирус могут его заблокировать.
Отдельно про 1С-Битрикс и Аспро. Эта уязвимость их не касается: она в WordPress. Но если у компании есть второй сайт, блог или промо-страница на WordPress, про них часто забывают. Именно такие забытые сайты ломают первыми.
Если сайтом занимается подрядчик, напишите ему прямо сегодня и попросите назвать установленную версию ядра и дату последнего обновления. Нормальный ответ — номер версии и дата. Ответ «всё работает» ничего не говорит о защите. А если подрядчика нет, версию можно посмотреть самим за две минуты, и это дешевле любого разбора последствий.
Сам факт, что CVE попала в KEV, меняет приоритет. Это уже не «надо бы обновить в квартале», а задача на ближайшие дни.
Как проверить и закрыть
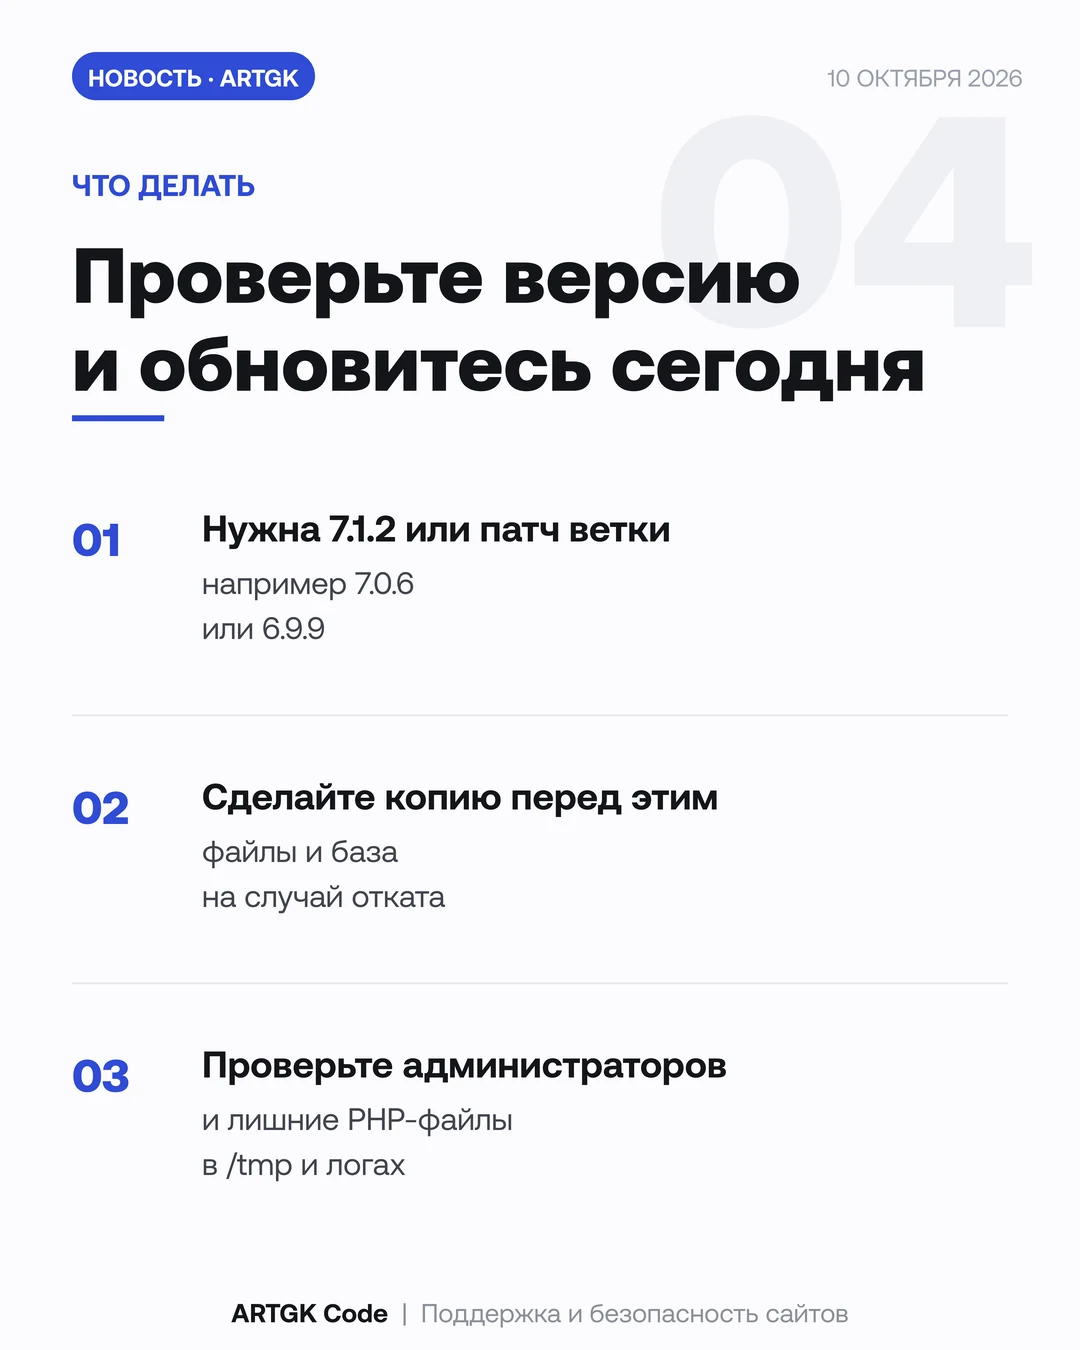
- Откройте админку WordPress и посмотрите версию. Она указана внизу консоли или в разделе «Обновления».
- Обновитесь до 7.1.2 или до исправленной версии вашей ветки: 7.0.6, 6.9.9, 6.8.10 и так далее. Перед обновлением сделайте резервную копию файлов и базы.
- Если автообновления включены, всё равно проверьте номер версии вручную. Не все хостинги ставят патчи вовремя.
- Посмотрите свою тему: есть ли в ней папка верхнего уровня, название которой начинается с
page-. Если есть, риск выше. - Если обновиться сегодня нельзя, попросите администратора сервера отключить
register_argc_argvдля веб-PHP. Это ломает показанную цепочку атаки, но саму уязвимость не закрывает. Блокировка закодированных символов обхода каталогов в параметреpagenameна уровне WAF тоже работает как временная мера. Патч она не заменяет. - Проверьте следы. Ищите в логах закодированный обход в
pagename, неожиданные PHP-файлы в/tmpи/var/tmp, новых администраторов в списке пользователей, незнакомые изменения в файлах темы. - Если следы нашлись, не удаляйте один найденный файл и не успокаивайтесь. Сохраните логи, восстановите чистые файлы из копии до заражения, смените пароли и ключи.
Что не стоит делать
Не ждите, что вас предупредит хостинг. Не надейтесь на «сайт маленький, никому не нужен»: сканеры перебирают адреса автоматически и не выбирают цель. И не полагайтесь на дополнительную защиту вместо патча: исследователь, нашедший уязвимость, прямо пишет, что меры усиления защиты не заменяют обновление.
Коротко
В ядре WordPress с версии 4.7 до 7.1.1 нашли критическую уязвимость CVE-2026-87902. Патчи вышли 22 сентября, атаки начались в тот же день, CISA внесла её в каталог активно используемых. Проверьте версию WordPress на всех своих сайтах, обновитесь до 7.1.2 или исправленной версии своей ветки и просмотрите список администраторов и логи. Если нужна проверка сайта на вирусы и состояние обновлений, она есть в бесплатном разделе «Здоровье сайта» на app.artgk.ru.
Источники: Лаборатория Касперского, Safe Security.