Сайт взломали: что делать в первый час, чтобы не потерять данные и позиции
В первый час после взлома решаются три вещи, которые потом не исправить: чистая копия, место в индексе и срок в 24 часа для Роскомнадзора. Разбираем порядок действий по минутам.
- Что делать в первый час после взлома сайта?
- Как понять, что это взлом, а не сбой?
- Закрывать сайт или пусть работает?
- Почему нельзя сразу удалять вирус и откатывать бэкап?
- Какие улики сохранить до чистки?
- Что написать хостингу в первые 30 минут?
- Какие пароли менять и с какого компьютера?
- Утекли данные клиентов: надо ли сообщать в Роскомнадзор?
- Какой штраф, если промолчать или если утечка большая?
- Что будет с позициями в Яндексе и Google?
- Сайт на Битриксе или Аспро: что проверить отдельно?
- Когда можно открывать сайт и подавать заявку на перепроверку?
- Что вы увидите в кабинете ARTGK Code, когда на сайте беда?
- Чего не делать в первый час?
- Источники
Что вы получите из статьи:
- порядок действий на первые 60 минут, при котором вы не сотрёте следы взлома и сохраните чистую копию сайта
- как закрыть сайт так, чтобы не вылететь из индекса Google: код 503 на 1-2 дня и нетронутый robots.txt
- когда закон требует сообщить в Роскомнадзор (24 и 72 часа) и сколько стоит промолчать (от 1 до 3 млн рублей для компании)
- почему нельзя торопиться с перепроверкой в Яндекс Вебмастере: повторная заявка возможна только через 30 дней
- что отдельно проверить на 1С-Битрикс и Аспро
Из практики: применить можно за 60 минут, экономит чистую копию сайта и месяц ожидания перепроверки в Вебмастере.
В первый час после взлома решаются три вещи, которые потом не исправить. Первая: останется ли у вас чистая копия сайта, ведь у хостинга, например у Timeweb, ночные копии хранятся 30 дней и потом вытесняются новыми. Вторая: останется ли сайт в индексе, ведь Google советует при срочном закрытии на один-два дня отдавать код 503, а закрытие на недели уже вредит индексации. Третья: успеете ли вы за 24 часа, которые 152-ФЗ даёт на уведомление Роскомнадзора, если к данным клиентов получили доступ посторонние. Ниже порядок действий по минутам и то, чего делать нельзя, даже если очень хочется.
Что видно на сайте снаружи, покажет бесплатная проверка в кабинете ARTGK Code: вирусы, доступность и SSL в одной сводке.
Что делать в первый час после взлома сайта?
Коротко: сначала закрыть сайт и снять копию как есть, потом писать хостингу и менять пароли, и только в конце решать вопрос с Роскомнадзором и чисткой.
- Минуты 0-10. Закройте сайт сами: отключите сайт или домен в панели хостинга. Правильную страницу с кодом 503 вне заражённых каталогов попросите поставить хостинг (шаг 3).
- Минуты 0-10. Скачайте архив файлов и дамп базы в том виде, в каком они лежат сейчас. Ничего не удаляйте.
- Минуты 10-20. Напишите в поддержку хостинга: просьба прислать логи, проверить аккаунт и не удалять копии.
- Минуты 20-30. Скачайте с хостинга ночные копии за последние недели, пока они не пропали.
- Минуты 30-40. Сделайте скриншоты Яндекс Вебмастера и Google Search Console с пометками о безопасности.
- Минуты 40-50. С проверенного устройства смените пароли: хостинг, FTP, SSH, база данных, админка сайта, почта на домене.
- Минуты 50-60. Запишите, какие данные клиентов лежат на сайте (заявки, заказы, личный кабинет) и могли ли к ним получить доступ. От ответа зависит, начался ли отсчёт 24 часов.
Чистку сайта и откат на копию в этот список намеренно не включаем: об этом в разделе про то, почему нельзя торопиться.
Как понять, что это взлом, а не сбой?
Коротко: если в выдаче появилась пометка об опасности, хостинг прислал письмо о вирусе или рассылке спама, либо в админке завелся чужой пользователь, действуйте по этому плану сразу.
Яндекс показывает рядом с заражённым сайтом в выдаче предупреждение: «Сайт может угрожать безопасности вашего компьютера или мобильного устройства». Полный список из семи признаков заражения и способы проверки файлов разобраны в статье «Как проверить сайт на вирусы и понять, что его взломали», повторять их здесь незачем.
Если сайт просто не открывается и нет ни пометок, ни писем, это скорее сбой: начните со статьи «Сайт не открывается: что делать по шагам». Сомневаетесь, взлом или сбой, - считайте, что взлом: закрыть сайт на час и открыть обратно дешевле, чем пропустить заражение.
Закрывать сайт или пусть работает?
Коротко: закрывать, но на 1-2 дня и правильно: страницей с кодом 503, а robots.txt не трогать.
Пока сайт отдаёт заражённые страницы, каждый посетитель рискует заразить свой компьютер, а вы рискуете репутацией. В руководстве Google для владельцев взломанных сайтов сказано: «Маловероятно, что периодическое или временное отключение вашего сайта от сети во время процесса восстановления повлияет на будущий рейтинг вашего сайта в результатах поиска». Руководство датировано 2015 годом, поэтому опираемся и на свежую документацию Google Поиска.
Что говорит современная документация Google Поиска: «Если вам нужно срочно заблокировать сайт на один-два дня, показывайте вместо контента информационную страницу с кодом ошибки 503». И два предупреждения оттуда же. Первое: «Не возвращайте код ответа HTTP 503 для файла robots.txt, поскольку так вы полностью заблокируете сканирование». Второе: «Полное закрытие сайта даже на несколько недель может негативно сказаться на его индексировании в Google». Если URL постоянно отдаёт ошибку 5xx, Google удаляет его из индекса, поэтому 503 нужен именно временный.
Откуда отдавать 503, тоже важно. Код ошибки из заражённых файлов защитой не считается: вредоносный контент всё равно может уйти посетителю. Руководство web.dev советует попросить хостинг: «ваш хостер может настроить ответ 503 для вашего сайта из-за пределов зараженных каталогов (это хороший вариант)».
Почему нельзя сразу удалять вирус и откатывать бэкап?
Коротко: удалённый код стирает след точки входа, а откат на вчерашнюю копию может вернуть заражение вместе с уязвимостью.
Сначала копия как есть, потом поиск даты заражения, потом откат на копию, сделанную до неё. Так советует и Google: «Сначала убедитесь, что ваша резервная копия была создана до того, как ваш сайт был взломан». Без заражённой копии вы не узнаете, какой файл стал дверью, и взлом повторится по тому же адресу.
Здесь и работает срок хранения. Ночные копии не вечны: у Timeweb они создаются каждую ночь и доступны 30 дней, потом старые уходят. Если заражение случилось 20 дней назад, чистых копий у вас осталось на 10 дней. У вашего хостинга сроки свои, их видно в панели, и скачать нужные копии себе стоит в первые же полчаса. Как часто делать копии заранее и где их хранить, разобрано в статье «Как часто делать бэкап сайта».
Не уверены, что справитесь сами? Передайте задачу инженерам кнопкой «Поручить» в кабинете ARTGK Code: смета согласуется до начала работ.
Какие улики сохранить до чистки?
Коротко: пять вещей: архив файлов, дамп базы, логи, список администраторов и снимки экранов из Вебмастера.
- Архив файлов и дамп базы в заражённом виде. Именно по ним инженер потом находит точку входа.
- Логи веб-сервера, FTP, SSH и почты. У Timeweb их можно заказать за последние 180 дней, заказ готовится от нескольких минут до одного часа. Закажите логи за период, который начинается заметно раньше первых симптомов.
- Список пользователей админки с датами создания. Руководство Google просит записать имена незаконных учётных записей до того, как вы их удалите.
- Задания cron в панели хостинга: иногда там висит команда, которая возвращает удалённые файлы.
- Снимки экранов из Яндекс Вебмастера (раздел «Безопасность и нарушения») и Google Search Console (отчёт о проблемах безопасности).
Если сайт уже был подключён к кабинету ARTGK Code, откройте историю проверок: результат каждой сохраняется, и видно, когда вирусов ещё не было и SSL с доступностью были в норме. Дату заражения так не узнать, но окно поиска сузится.
Что написать хостингу в первые 30 минут?
Коротко: хостинг может поставить 503 вне заражённых каталогов, выдать логи и сказать, не заражены ли другие сайты на вашем аккаунте.
Отправьте письмо в поддержку по тикету, чтобы остался след с временем. Шаблон ниже, подставьте свои данные:
Пока хостинг не ответил, держите сайт отключённым в панели. Заглушку в .htaccess ставьте, только если панель не позволяет отключить сайт: это файл сайта, и заражение могло добраться до него.
Какие пароли менять и с какого компьютера?
Коротко: все доступы к сайту, но с устройства, которое вы уже проверили антивирусом.
Документация Timeweb называет три причины взлома: незакрытые уязвимости в коде, слабые пароли и утечка доступов «после заражения личного компьютера или использования небезопасных протоколов (HTTP, FTP)». Значит, если сменить пароль с заражённого ноутбука, новый пароль уйдёт к тому же злоумышленнику. Проверьте устройство, потом меняйте.
Что менять: хостинг, FTP и SSH, база данных, админка сайта, почта на домене, доступы в Вебмастер и Search Console. Всем сотрудникам с доступом нужны новые пароли тоже. Логины админов, которых вы не создавали, сначала запишите (см. раздел про улики), потом удаляйте.
Утекли данные клиентов: надо ли сообщать в Роскомнадзор?
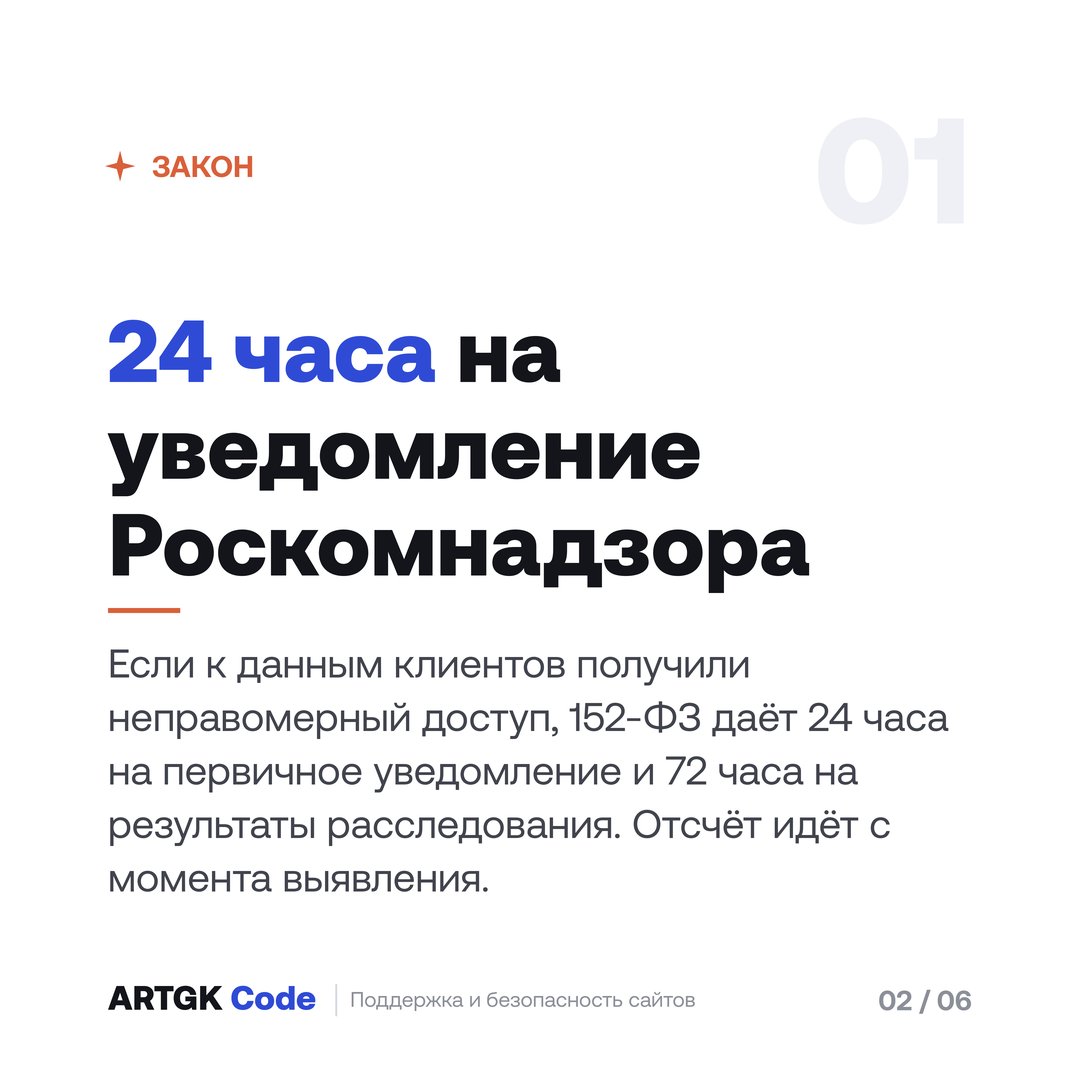
Коротко: да, если к персональным данным получили неправомерный доступ и это нарушило права людей: 24 часа на первичное уведомление и 72 часа на результаты расследования.
Часть 3.1 статьи 21 закона 152-ФЗ требует уведомить Роскомнадзор в случае «неправомерной или случайной передачи (предоставления, распространения, доступа) персональных данных, повлекшей нарушение прав субъектов персональных данных». Сроки такие: «в течение двадцати четырех часов» о самом инциденте, причинах, вреде и принятых мерах и «в течение семидесяти двух часов» о результатах внутреннего расследования. Отсчёт идёт «с момента выявления» инцидента, а выявить его может не только владелец, но и сам Роскомнадзор или «иное заинтересованное лицо», например хостинг или клиент.
В законе стоит слово «доступа», поэтому достаточно неправомерного доступа к базе, если он повлёк нарушение прав людей. Выкладывать базу в сеть для этого не нужно. Персональные данные по статье 3 того же закона - «любая информация, относящаяся к прямо или косвенно определенному или определяемому физическому лицу». На сайте это заявки с телефоном и почтой, заказы, регистрации и личный кабинет.
Как подавать, определяет приказ Роскомнадзора № 187, действующий с 1 марта 2023 года. Уведомление можно отправить бумагой или электронным документом: в специальной форме на Портале персональных данных Роскомнадзора, войдя через ЕСИА (Госуслуги) и подписав электронной подписью. Если вы пропустили срок, Роскомнадзор пришлёт требование о предоставлении сведений, и ответить на него приказ велит «в течение одного рабочего дня».
Решать, была ли утечка, должны вы вместе с юристом или инженером, который смотрит логи. Если инженеры нашли в логах выгрузки таблицы клиентов, считайте, что часы пошли. Кабинет ARTGK Code уведомление за вас не подаёт, но юридические риски сайта он проверяет, и в маркетплейсе есть юр-аудит сайта за 1 900 ₽.
Какой штраф, если промолчать или если утечка большая?
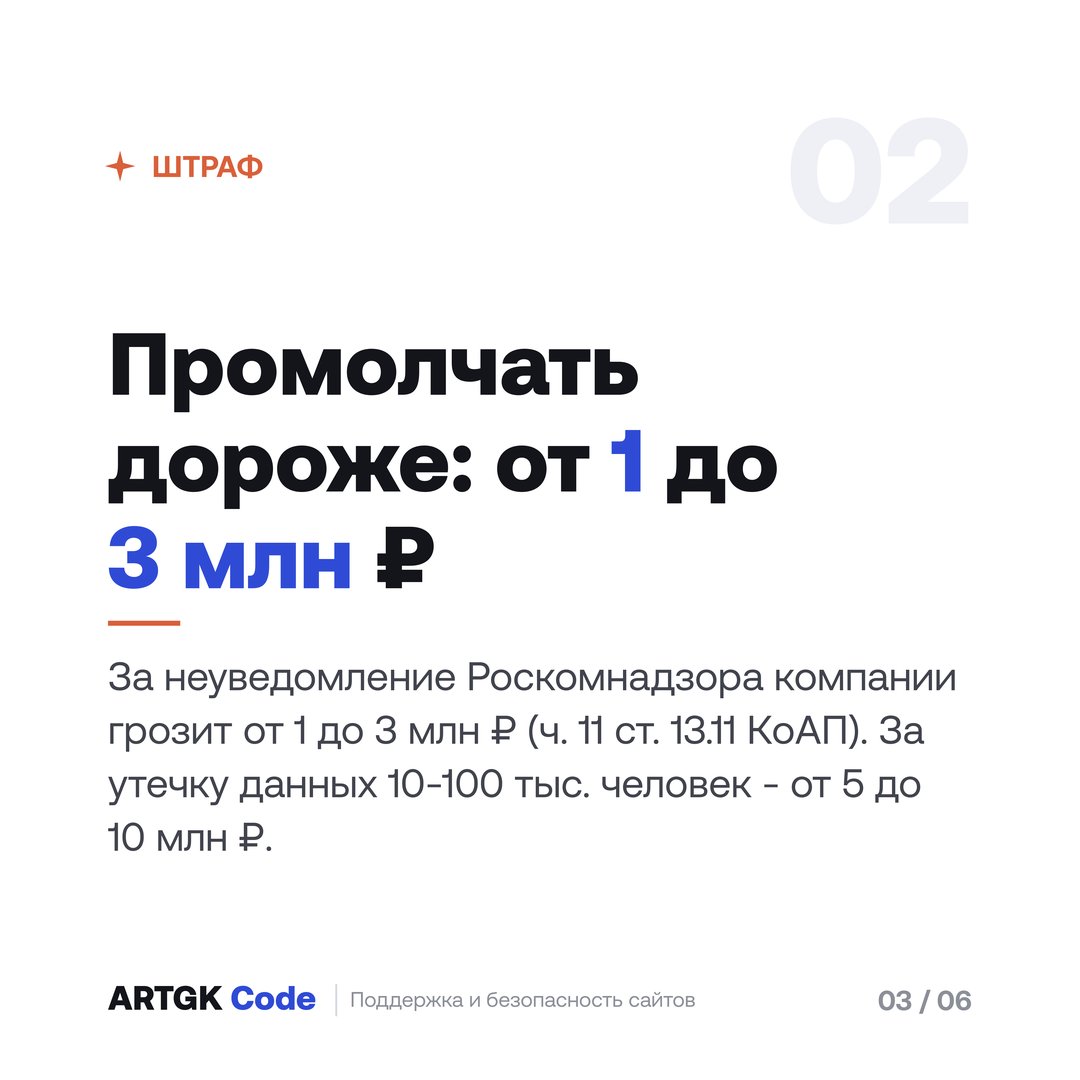
Коротко: за неуведомление компании грозит от 1 до 3 млн ₽, а за саму утечку от 1 000 человек - от 3 до 15 млн ₽ в зависимости от масштаба.
Суммы взяты из статьи 13.11 КоАП РФ (на странице КонсультантПлюс редакция от 04.08.2026), части 11-15, для юридических лиц:
| Что случилось | Штраф для компании |
|---|---|
| Не уведомили Роскомнадзор об утечке (ч. 11) | от 1 до 3 млн ₽ |
| Утекли данные 1-10 тыс. человек или 10-100 тыс. идентификаторов (ч. 12) | от 3 до 5 млн ₽ |
| Утекли данные 10-100 тыс. человек или 100 тыс. - 1 млн идентификаторов (ч. 13) | от 5 до 10 млн ₽ |
| Утекли данные более 100 тыс. человек или более 1 млн идентификаторов (ч. 14) | от 10 до 15 млн ₽ |
| Повторная утечка (ч. 15) | от 1 до 3% выручки, но не менее 20 и не более 500 млн ₽ |
Части 12-14 применяются, если действия не содержат признаков уголовно наказуемого деяния. Два примечания к статье. Индивидуальные предприниматели отвечают по этим частям как юридические лица. А под «должностным лицом» в частях 10-18 понимается должностное лицо госоргана или некоммерческой организации, поэтому директор обычного ООО в эту графу не попадает, и штраф платит компания. Тяжёлые части появились после закона № 420-ФЗ, который вступил в силу 30 мая 2025 года.
Для масштаба: по данным Роскомнадзора для «Известий» от 25 сентября 2026 года, за первое полугодие 2026 года выявлено 12 утечек, а по статье 13.11 квалифицировано 490 нарушений. Что ещё проверяют на сайте по 152-ФЗ, разобрано в статье «Как самому проверить сайт на 152-ФЗ».
Что будет с позициями в Яндексе и Google?
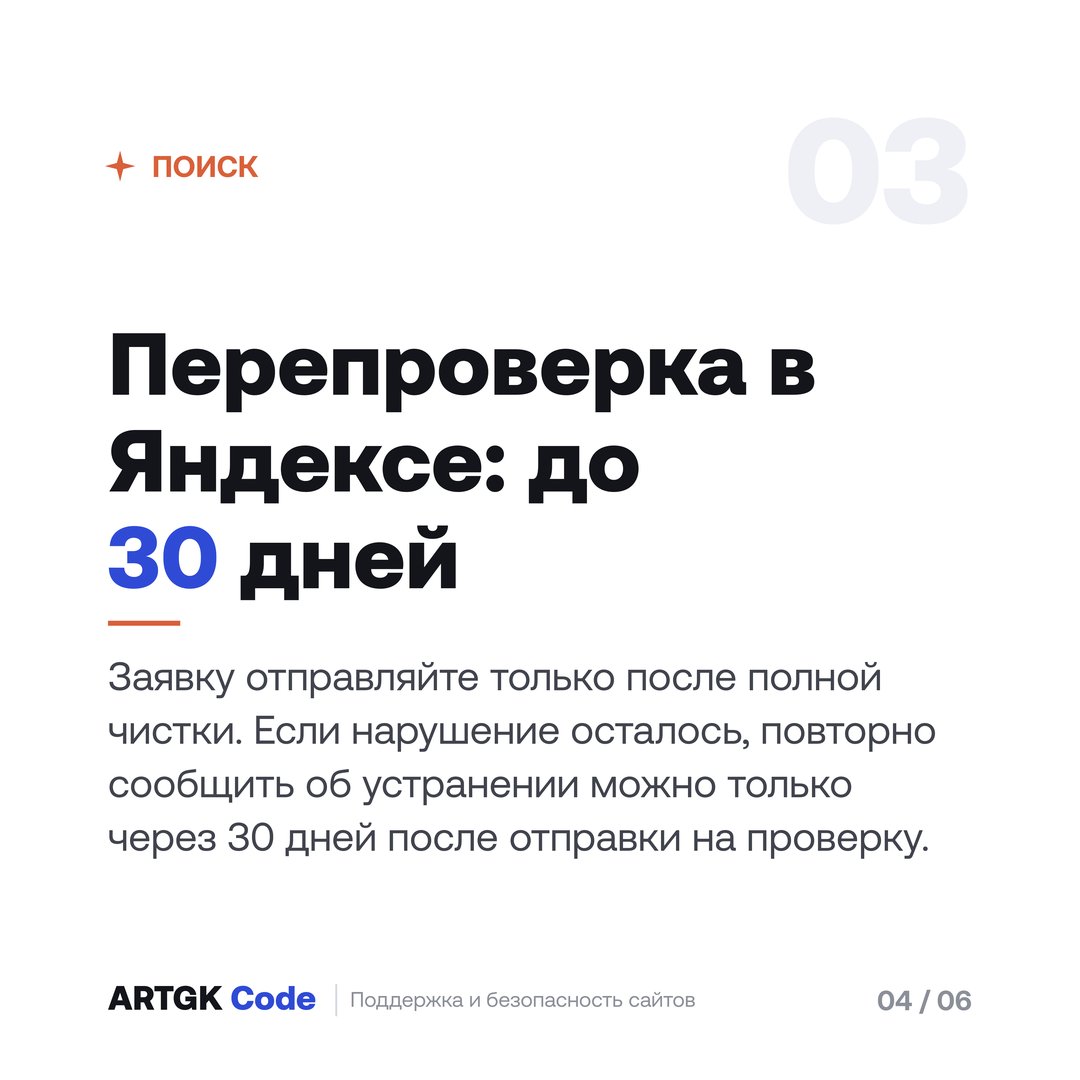
Коротко: из выдачи сайт не удаляют, но вешают пометку, а перепроверка у Яндекса занимает до 30 дней, поэтому заявку подавайте только после полной чистки.
Яндекс пишет прямо: «Мы не удаляем зараженные сайты из результатов поиска, так как сайт может содержать уникальную полезную информацию». Но пометка «Сайт может угрожать безопасности вашего компьютера или мобильного устройства» остаётся в сниппете, пока ограничение не снято.
Снять ограничение можно в Вебмастере: «Оптимизация сайта», затем «Безопасность и нарушения», описать, что изменили, и нажать «Отправить на проверку». Статус «На проверке» означает, что «срок проверки - в течение 30 дней». Если Яндекс снова нашёл нарушение, по справке Вебмастера повторно сообщить об устранении можно «только через 30 дней с момента отправки сайта на проверку». Один преждевременный клик стоит месяца с красной пометкой.
Когда ограничение снято, возврат прежних позиций Яндекс не обещает: сайт «начнёт занимать позиции в поисковой выдаче в зависимости от того, насколько он подходит под запрос пользователя в конкретный момент». Мы тоже ничего не обещаем.
У Google в отчёте о проблемах безопасности проверка занимает «от нескольких дней до нескольких недель», и там просят: «Не посылайте новый запрос, пока не поступит окончательное решение по текущему».
Сайт на Битриксе или Аспро: что проверить отдельно?
Коротко: на Битриксе открыть журнал вторжений и контроль целостности, на Аспро проверить версию решения и при необходимости поставить патчер.
1С-Битрикс. Модуль «Проактивная защита» содержит Журнал вторжений, Контроль целостности файлов, Сканер безопасности и Поиск троянов (последний появился в версии 23.0.0). По справке разработчика, Журнал вторжений, Контроль целостности и Сканер безопасности «недоступны в редакции Старт». Срок хранения данных журнала «определяется настройками Главного модуля», то есть старые записи удаляются сами, и журнал стоит выгрузить до чистки. Контроль целостности, по справке, нужен, «чтобы быстро выяснить, вносились ли изменения в файлы системы».
Аспро. В новости от 6 февраля 2025 года компания пишет: «Уязвимости мы обнаружили и устранили в обновлениях летом 2023 года». Страдают, по словам компании, «проекты на старых версиях или перенесенные, но с ошибками, на новые решения». Для них есть патчер, а письмо в поддержку на support@aspro.ru, по словам компании, получает бесплатную помощь. Как пример из практики: по данным hoster.by в пересказе myfin.by (октябрь 2024), точкой входа в цепочке взломов интернет-магазинов стали скрипты reload_basket_fly.php, show_basket_fly.php и show_basket_popup.php в папке /ajax/, а на серверы ставили скрытый майнер. Если такие файлы лежат на вашем сайте с недавней датой изменения, покажите их инженеру.
Когда можно открывать сайт и подавать заявку на перепроверку?
Коротко: когда найдена точка входа, закрыта, файлы движка заменены на чистые, а за сутки после чистки ничего не вернулось.
Перед заявкой в Вебмастер пройдите по пяти пунктам, потому что ошибка стоит 30 дней:
- Точка входа найдена по логам и закрыта: обновлён движок, удалён лишний плагин или уязвимый скрипт.
- Файлы движка заменены копией из официального дистрибутива, а не вычищены построчно.
- Все пароли из раздела выше сменены, чужие учётные записи удалены.
- Сайт отработал не меньше суток без новых изменённых файлов.
- Если данные клиентов затронуты, уведомление в Роскомнадзор отправлено, а не лежит черновиком.
Только после этого снимайте 503 и нажимайте «Отправить на проверку». Если заражённый хостинг решили менять, перенос и настройка хостинга в маркетплейсе ARTGK Code стоят 9 900 ₽.
Что вы увидите в кабинете ARTGK Code, когда на сайте беда?
Коротко: кабинет сайт не лечит, зато держит вирусы, доступность, SSL и скорость в одном индексе, копит историю проверок, шлёт сигналы в Telegram и позволяет поручить работу специалисту.
В бесплатной проверке ARTGK Code есть блок «Здоровье сайта»: аптайм, скорость по PageSpeed, SSL-сертификат, вирусы и Core Web Vitals сводятся в один индекс. Результат сохраняется, история копится: подключите сайт сейчас, и она начнёт накапливаться, а если сайт был подключён раньше, видно, когда показатели были в норме. Посмотреть, как это выглядит, можно без регистрации: демо-кабинет работает на демо-данных.
В тарифе «Старт» за 490 ₽ в месяц включены Telegram-уведомления о простое и SSL. Про сигналы о простое - в статье «Мониторинг доступности сайта». Первый месяц «Бизнеса» бесплатный.
Чего кабинет не делает: не лечит сайт, не подаёт уведомление в Роскомнадзор и не снимает пометку Яндекса. Для чистки есть кнопка «Поручить»: специалист готовит смету, а списание идёт только после вашего подтверждения. Час работы - 3 500 ₽.
Чего не делать в первый час?
Коротко: шесть ошибок превращают час работы в месяц.
- Удалять файлы и учётные записи, ничего не сохранив: пропадёт след точки входа.
- Откатывать последнюю ночную копию, не проверив дату заражения.
- Отправлять заявку на перепроверку в Вебмастер до полной чистки: следующая будет доступна через 30 дней.
- Закрывать сайт через robots.txt или отдавать 503 для самого robots.txt: Google предупреждает, что так сканирование блокируется полностью.
- Менять пароли с заражённого компьютера.
- Отдавать заглушку 503 из тех же заражённых файлов: вредоносный контент может уйти посетителю и при ошибке.
Источники
- Федеральный закон 152-ФЗ, статья 21 (КонсультантПлюс)
- Федеральный закон 152-ФЗ, статья 3 (КонсультантПлюс)
- Приказ Роскомнадзора № 187 о порядке уведомления (Гарант)
- КоАП РФ, статья 13.11 (КонсультантПлюс)
- 3DNews: закон № 420-ФЗ вступил в силу 30 мая
- Известия: Роскомнадзор выявил более 500 нарушений в сфере персональных данных (25.09.2026)
- Яндекс Поиск: предупреждение о заражённых сайтах
- Яндекс Вебмастер: безопасность сайта и нарушения
- Google Search Console: отчёт о проблемах безопасности
- Google: временное отключение сайта
- Google: сетевые ошибки и HTTP
- Google web.dev: поместите сайт на карантин
- Google web.dev: очистка и защита сайта
- Timeweb: резервное копирование
- Timeweb: получение логов
- Timeweb: устранение и предупреждение взломов
- 1С-Битрикс: Журнал вторжений
- 1С-Битрикс: Контроль целостности файлов
- 1С-Битрикс: Поиск троянов
- Аспро: о взломах сайтов на решениях Аспро
- MyFin.by: цепочка взломов интернет-магазинов в Беларуси
Если после этого часа вы хотите знать про сайт больше, чем видно снаружи, проверьте его бесплатно в кабинете ARTGK Code: без карты, вход по коду из письма.